微信小程序代码藏了多少秘密这个工具一键自动扫出来,全自动可视化分析工具
- 2026-09-26 04:04:47
微信小程序代码藏了多少秘密这个工具一键自动扫出来,全自动可视化分析工具很多团队做小程序安全审计,最常漏掉的一个问题是: 代码里有没有硬编码密钥。 AppSecret、支付密钥、腾讯云SecretKey、阿里云AccessKey——这些东西一旦打包进小程序,发布之后等于公开写在代码里,任何人反编译都能拿到。 手动去搜太费时间,而且人眼看代码容易漏。 MPScan就是解决这个问题的:微信小程序代码敏感信息泄露的自动化审计工具。 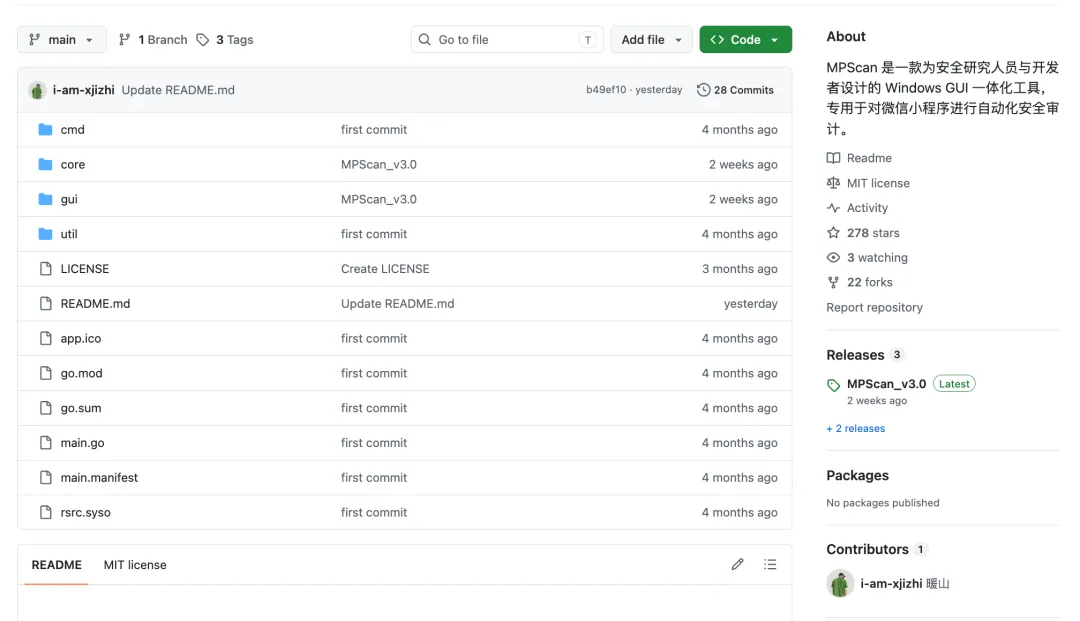
它怎么工作 MPScan监控微信小程序的包目录,一旦发现新的.wxapkg文件,立即触发自动反编译,然后启动安全扫描。 整个流程是:发现即审计。 不需要手动操作,开了工具放在那里,它自动处理。 也支持手动选择目录批量扫描,适合做历史排查或者专项合规检查。 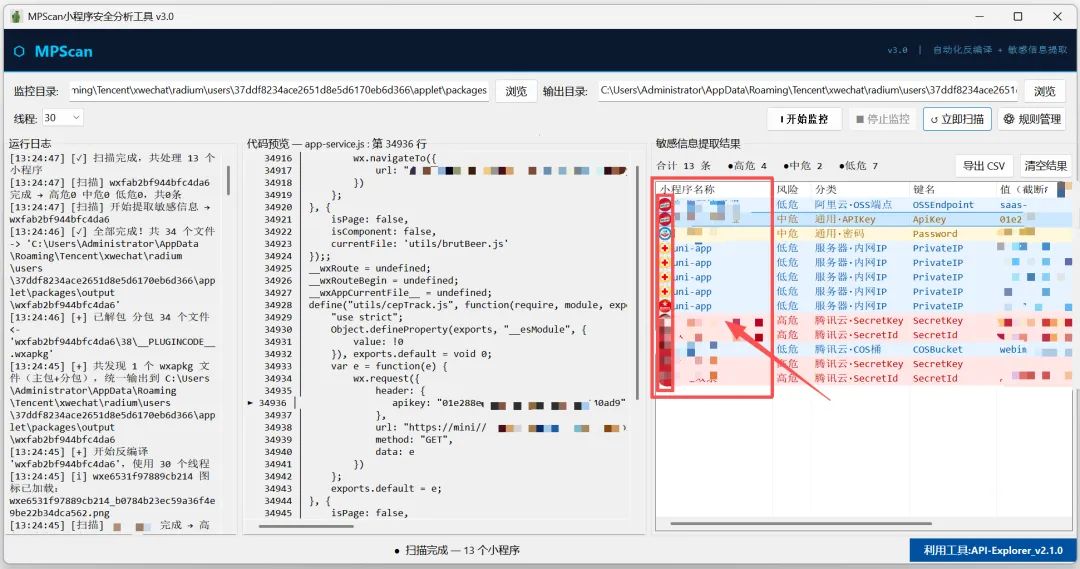
能检测什么 内置针对微信生态和常见云服务的专用规则库,精准识别超过20类敏感信息: 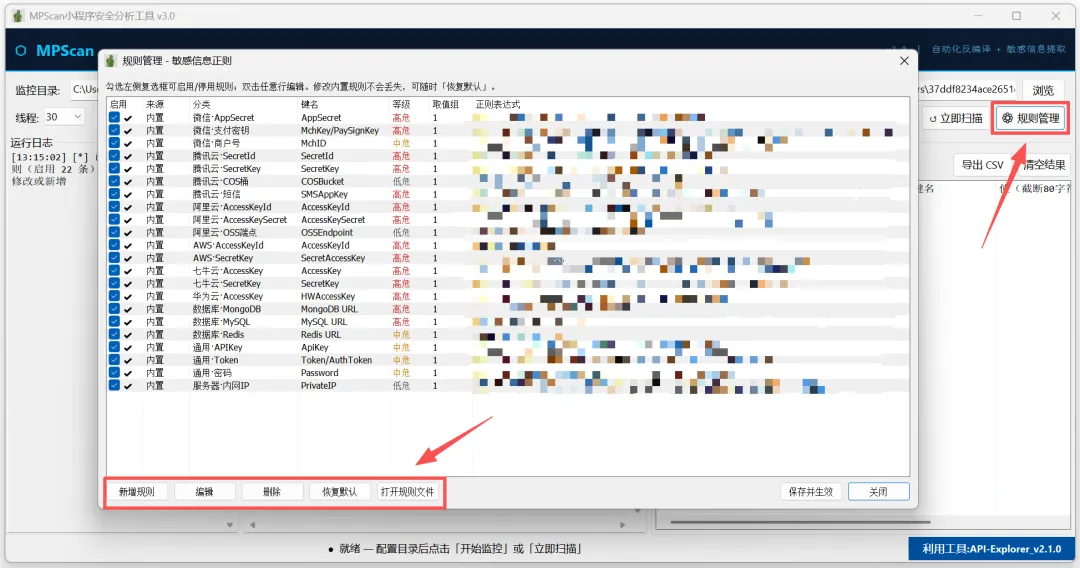
扫出来之后怎么看 结果用高/中/低危三级色彩标记,点击任意条目,中央面板会显示该敏感信息所在的源代码位置,默认显示命中行前后各20行上下文。 方便你判断这是不是真正的泄露,以及泄露的风险场景。 结果支持右键复制、用记事本打开、定位文件。 最后可以一键导出报告。 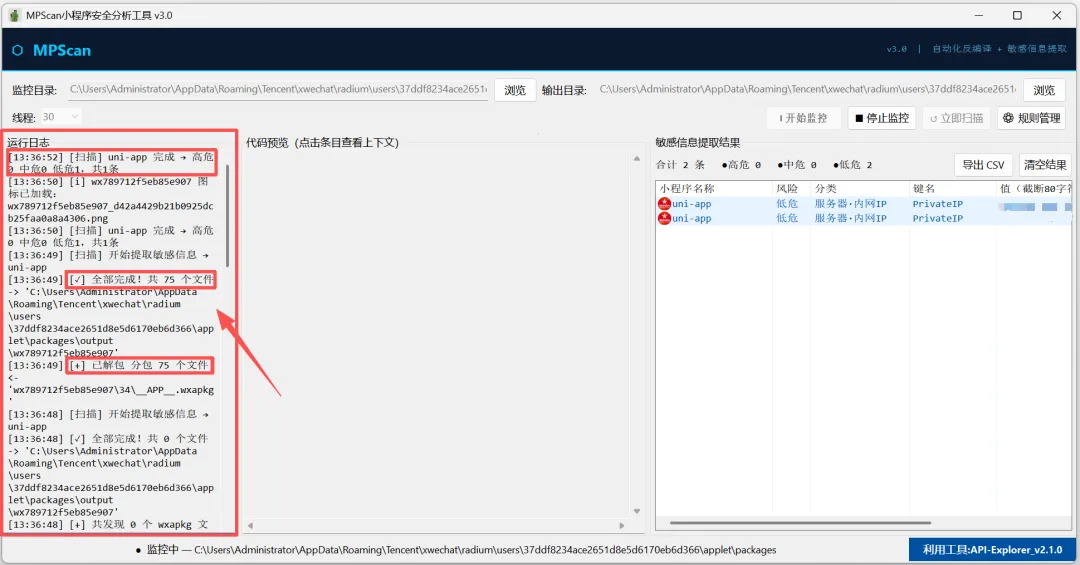
零依赖,开箱即用 纯原生Windows应用,不需要安装Python、Node.js等任何外部依赖,下载exe直接运行。 对于没有安全团队的中小团队来说,这是一个可以快速上手的自检工具。 对于安全研究人员,它把反编译和敏感信息提取的流程自动化了,省掉重复劳动。 
合规边界 这个工具是给开发者做自查、以及安全研究人员做审计用的。 用来扫别人家的小程序、获取未经授权的敏感信息,不在工具的设计意图范围内。 简单说 MPScan解决的是"我的小程序代码里有没有泄露密钥"的问题。 不需要复杂配置,不需要安全团队,开了工具自动扫,发现即审计。 对于所有使用微信小程序的开发者,这是一个值得放进发布前检查流程的工具。 GitHub:https://github.com/i-am-xjizhi/MPScan


微信生态 — AppSecret、支付密钥(mchkey)、商户号(mchid) 腾讯云 — SecretId、SecretKey、COS存储桶配置、短信服务密钥 阿里云 — AccessKey ID、AccessKey Secret、OSS配置 AWS — Access Key ID、Secret Access Key 其他云服务 — 七牛云、华为云、百度云的密钥和配置 数据库 — MongoDB连接URL、MySQL连接字符串、Redis地址和密码 通用密钥 — API Key、JWT Token、Password、私钥文件路径 网络信息 — 内网IP地址
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:wyl860211@qq.com 。

