软件验收必做代码审计|填补测试盲区,规避验收翻车风险
- 2026-09-26 06:33:16
很多政企软件项目都会遇到一个共性问题:所有功能测试全部通过,最终验收评审却意外翻车。
核心原因在于:常规功能测试属于黑盒测试,仅能验证页面操作、业务流程是否正常可用,完全无法排查代码底层的隐藏隐患。
想要顺利通过专家评审、财政审计和项目结题,验收前的第三方代码审计必不可少。依据 GB/T 25000.51-2016 国家标准,代码审计是核验软件安全性、可靠性、可维护性的核心环节,也是当前政企项目验收的关键合规材料。
一、为什么验收前一定要做代码审计?
功能测试只能验证软件的外在使用效果,而代码审计聚焦系统底层核心隐患,精准补齐三类测试盲区,从根源规避验收风险:
🔍 1、隐性逻辑缺陷盲区
代码底层的空指针报错、边界条件遗漏、异常处理缺失、资源未释放等问题,黑盒测试完全无法捕捉。这类隐患平时无异常,一旦遇到并发操作、特殊数据场景就会触发系统故障,是项目上线后的重大安全隐患。
🔍 2、底层安全漏洞盲区
SQL注入、XSS跨站脚本、越权访问、敏感信息泄露、不安全反序列化等高危漏洞,均属于代码层级问题。仅靠界面功能测试无法检出,必须通过源代码静态分析+人工精细复核,才能彻底排查清零。
🔍 3、开源组件供应链盲区
现阶段绝大多数软件依赖开源组件开发,若未开展专项成分审计,极易存在组件版本老旧、自带高危漏洞、开源许可证不合规等问题。一旦爆出供应链安全风险,会直接影响项目合规验收,甚至引发追责问题。
二、第三方代码审计四大核心范围(验收标准对标)
正规的验收级代码审计,并非简单的代码扫描,而是对标国标八大软件质量特性,精准聚焦验收核心审核要点,覆盖四大核心维度:
✅ 安全漏洞专项审计
参照OWASP Top10权威漏洞标准及国标信息安全规范,全面排查越权访问、数据注入、信息泄露、权限失控等高危缺陷,全方位保障系统的保密性、完整性与可核查性。
✅ 代码质量与逻辑审计
核查代码逻辑合理性、异常处理机制、程序运行稳定性,评估代码规范性、可读性与可维护性。对标国标可靠性、维护性指标,为项目后期运维、迭代升级筑牢基础。
✅ 开源组件安全审计
全面梳理项目所有依赖的开源组件及版本,比对CVE、CNNVD官方漏洞库排查已知高危漏洞,同时核验开源许可证合规性,有效规避知识产权与供应链安全风险。
✅ 代码自主率合规核查
针对信创国产化、自主可控类项目,精准检测代码自主率,排查侵权代码、非授权商用组件,严格匹配招投标承诺与国产化合规要求,杜绝验收争议。
三、代码审计报告如何完美衔接项目验收?
代码审计的核心价值,是将底层代码隐患转化为专家、审计部门均可采信的合规结论,完美衔接项目验收,核心衔接要点有三:
1、漏洞分级,判定清晰
报告严格按照高危、中危、低危对漏洞分级标注,清晰说明各类缺陷的风险等级、危害场景,方便评审专家快速判定问题是否影响项目交付。
2、整改闭环,证据齐全
正规审计不止罗列问题,还会提供专业修复方案。开发整改完成后可开展复测核验,形成「审计-整改-复测」完整闭环证据链,彻底清零高危隐患。
3、纳入全套验收材料体系
依据国标测试文档规范,代码审计报告可与功能、性能、安全测试报告组合,搭建完整的第三方测评材料体系,适配项目验收、课题结题、成果鉴定、投标加分等各类场景。
四、选择正规审计机构的三大核心标准
验收专用审计报告,资质、技术、服务闭环三者缺一不可,挑选机构重点参考三大标准:
✅ 资质合规可查:具备CMA/CNAS权威资质,代码审计业务在官方认可附表范围内,报告审计通用、真实有效。
✅ 检测技术专业:采用工具智能扫描+人工精细复核模式,规避纯机器扫描的误报、漏报问题,保障审计结果精准可靠。
✅ 全程服务闭环:提供漏洞修复指导、整改复测、报告优化一站式服务,完整闭环验收所需全部材料。
五、专业机构推荐|研测检测 权威合规测评
重庆研测检测技术服务有限公司是西南地区权威正规的第三方软件测评机构,为两江新区重点培育科技企业,手握CMA、CNAS、CCRC全套权威资质,资质齐全、合规性拉满。
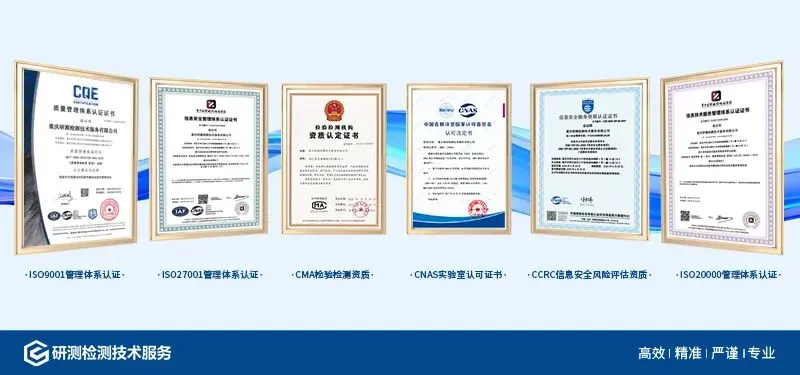
公司严格遵循GB/T 25000.51等国家标准开展代码审计、全维度软件检测,出具的报告全国通用、官方可查、审计认可,可全面适配招投标、项目验收、课题结题等场景。
可适配全场景合规需求:
政企信息化项目验收、高校科研课题结题、高新技术企业申报、软件产品退税、APP上架合规测评、网络安全测评、源代码审计等。
团队专业度高、交付高效,常规项目快速出具有效报告,全程一对一技术对接,全方位助力各类软件项目零风险、一次性顺利通过验收✅
💡 有代码审计、软件检测、验收报告相关需求,欢迎私信咨询,免费为您定制专属合规方案!

