AI挖穿十年底层代码!全球70%网站告急,安全巨头惊魂预警:未来每周天塌一次
- 2026-10-30 18:23:17
2026年10月下旬,全球互联网经历了一场读秒级的闪电战。
欧洲多地政府网站宁可业务停摆,也要紧急拔掉网线保命。无数运维工程师在深夜被警报惊醒英国《卫报》干脆给这一周贴上了“黑色十月”的标签。
恐慌源于AI刚从互联网地基里刨出的两颗“陈年哑弹”:先是一组威胁全球约70%网站的PHP致命漏洞,紧接着装在无数软件里的压缩库Brotli也曝出高危缺陷。
手握全球庞大流量视角的Cloudflare首席执行官Matthew Prince对路透社抛出了一句狠话:未来一两年里,几乎每个星期都会让人感觉“天要塌下来”。他甚至透露,自己知道其他关键软件里还藏着一批尚未公开的严重漏洞。
警报才刚刚拉响
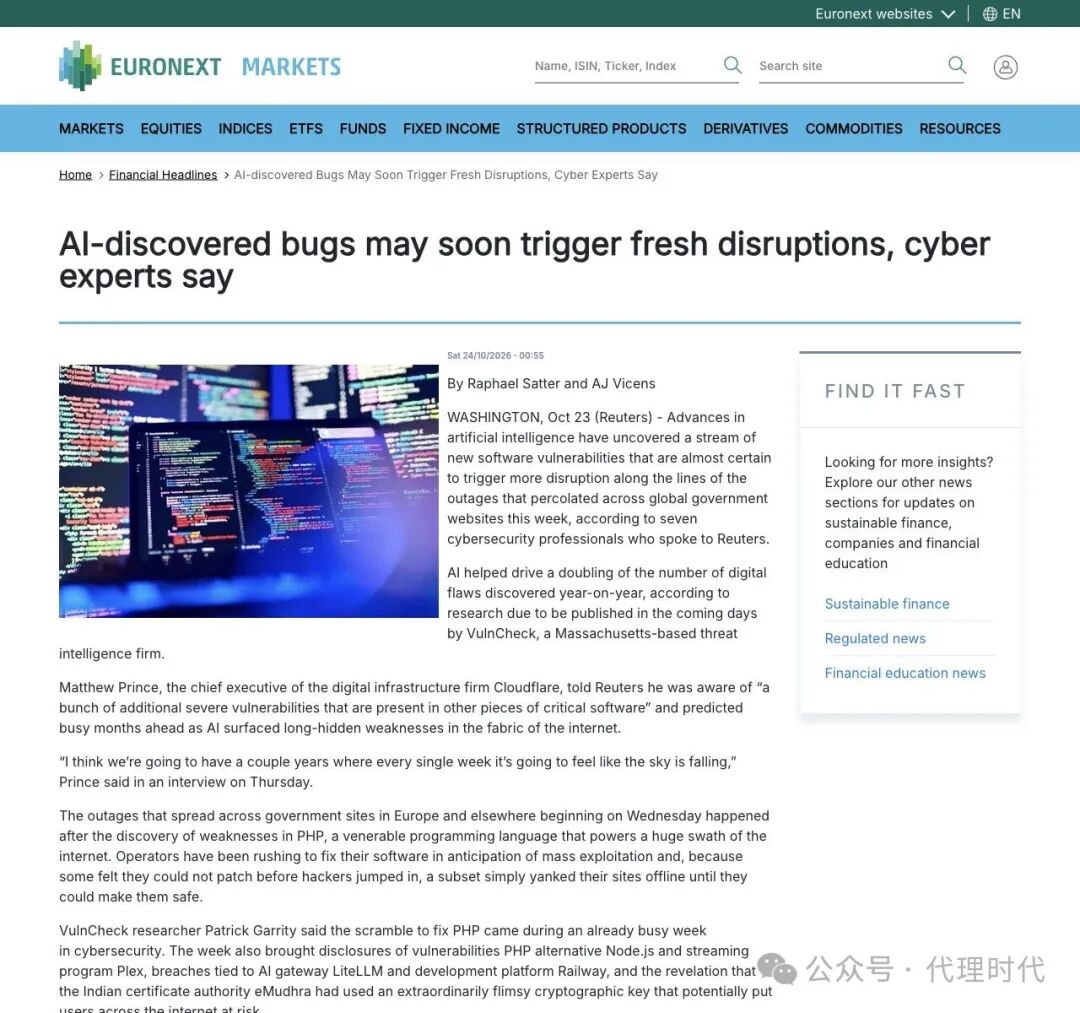
▲ 路透社报道:Matthew Prince预警AI正掀起漏洞洪流,“每周都像天要塌”
01潜伏十年的地基裂缝,被AI一眼看穿
这场风暴始于PHP2Shell
不懂代码也没关系,你可以把PHP理解成互联网世界的“钢筋水泥”。WordPress、电商后台、机构门户,在已知服务端语言的网站里,约七成都在用PHP打地基。而这次曝出的两枚高危漏洞(CVE-2026-109618与CVE-2026-109619),指向网络安全界最让人胆寒的词:未认证远程代码执行(RCE)。
这是什么概念?黑客根本不用偷密码只要服务器跑着受影响的PHP版本,哪怕上面只挂着一个最简单的页面,攻击者发来一串特制数据,就像从门缝塞进一张催眠纸条,可能让服务器执行恶意代码。偷数据、改网页、把网站变成攻击跳板,全在一念之间。
最魔幻的是时间这处内存缺陷可追溯到十多年前的PHP 5.4时代。十几年来,全球无数顶尖程序员盯着这套代码,愣是没看出破绽。
直到今年8月,AI下场了安全公司Calif率先在OpenAI“Patch the Planet”项目下摸到路径;几天后,云安全公司Wiz结合Gemini 4 Argon与GPT-5.6 Sol等前沿模型,对PHP核心展开不眠不休的扫描,独立挖出漏洞并在WordPress等真实环境中走通了攻击链。
原本各方约好在10月22日协同发补丁,谁知论坛提前流出了演示视频。PHP团队被迫在21日抢发修复版本。
Prince随即晒出了全网捕获的惊魂曲线:公开前10小时已有数千次利用尝试;公开后45分钟飙至数万次;2小时冲破数十万;紧接着化作数百万级探测洪流从前按月计算的防御缓冲期,被压缩到了按分钟读秒。
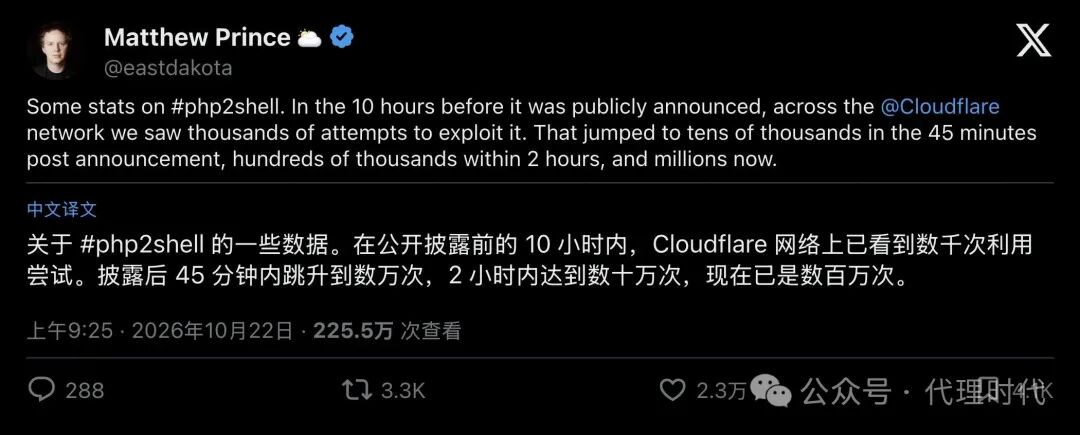
▲ Matthew Prince公布利用尝试统计:披露后两小时内达数十万次,发帖时已达数百万次
02抠掉AI黑客的“瞄准镜”:边缘防线9小时暗战
百万级探测扑面而来,等人工逐台升级服务器早就晚了。Cloudflare在边缘网络部署的防护,为管理员争取了修补时间。
早在公开披露前9小时,Cloudflare就在免费与付费规则集中默认推上了7条专属拦截规则。攻击者立刻不断变异载荷试图绕过,安全分析师则紧盯波形,几小时内连续迭代规则贴身肉搏。
但传统防火墙很快撞上了瓶颈过去的Web应用防火墙(WAF)像“只管进门不管出门”的保安,单查入站请求。可PHP2Shell靠超长或复杂嵌套表单撑爆内存,外表跟普通用户上传大文件几乎没区别。拦狠了误杀正常业务,拦松了放跑变形探测。AI攻击智能体还会把服务器返回的报错或内存碎片当“瞄准镜”,边看回执边校准下一发炮弹。
怎么破局?Cloudflare直接拿PHP2Shell实战首发了“全事务检测”新架构。
简单说,不仅看你发来什么,更看服务器吐出什么。一旦发现可疑请求勾出了带有内存泄露特征的响应,边缘节点会在数据飞回黑客前半路截胡,直接替换成HTTP 403阻断页,相当于半空抠掉了AI黑客的“瞄准镜”。内网检测厂商Corelight也放弃死板的字符匹配,开源了9类跨连接行为告警,专门抓捕连续崩溃与反序列化异常。威胁情报机构Hunt.io证实,在披露初期的黄金几小时里,常规黑客团伙确实没能拼出稳定的通用武器。
不过,虚拟补丁并非万能神药10月23日PHP追加披露残留漏洞(CVE-2026-115560)时,Cloudflare就坦承:只要网站管理员改过默认的上传进度字段名,边缘规则就会瞬间“失明”。
这边火还没灭,10月24日OpenAI又披露了一项高危缺陷:装在Node.js、Bun、Envoy里的主流压缩库Brotli同样存在未认证RCE漏洞。不仅恶意客户端能拿下服务器,连普通客户端去恶意服务器下载压缩数据(如执行curl --compressed)都会被反向接管。
最荒诞的一幕出现了:这处源码缺陷今年2月就被修掉了,当时竟没人意识到它是安全漏洞,一直没发新版本,害得整个下游软件供应链白白裸奔大半年。Prince看后直言:“这一次可能和PHP一样糟,甚至更糟。习惯大量打补丁吧”
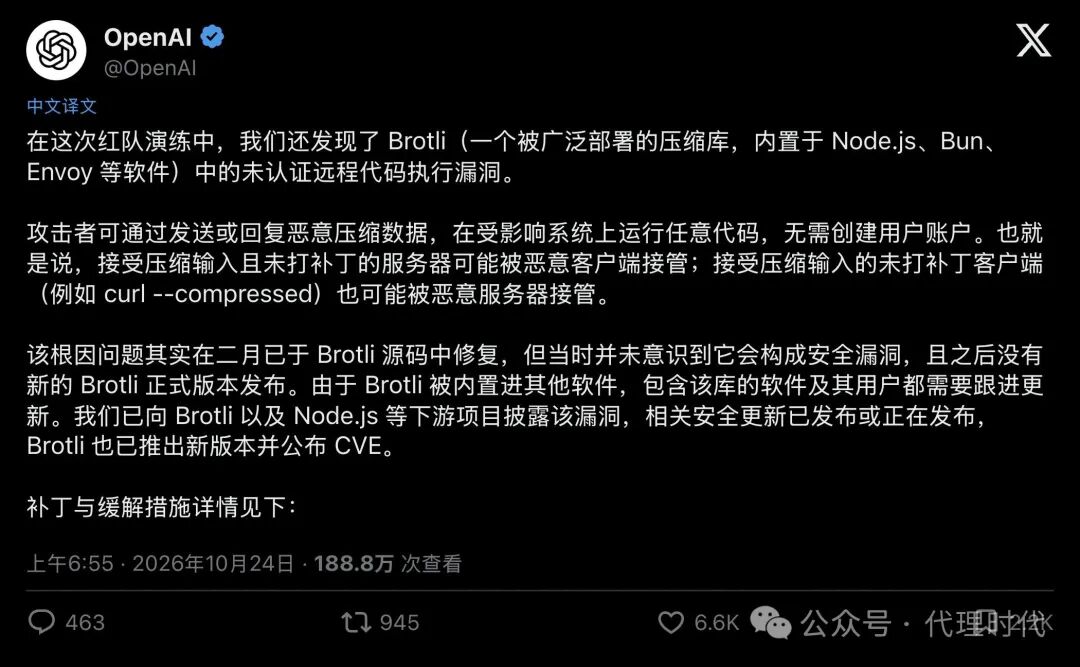
▲ OpenAI披露Brotli压缩库高危漏洞:源码2月已修却未发版,牵连大批下游软件
03二十年的技术旧债,迎来了暴力大扫除
同一周里,Node.js、流媒体软件Plex、AI网关LiteLLM也接连拉响警报。威胁情报公司VulnCheck的数据揭开了底牌:过去一年全球CVE漏洞数同比翻倍;在其暴涨10倍的提交通道中,51%的提交者直言用了AI。
为什么陈年漏洞偏偏在今天集中井喷?
过去几年,科技圈最爱嘲笑大模型写的是“AI垃圾”(AI Slop)。可“黑色十月”结结实实反转了剧本开发者Dan Steinman在评论区留下一句尖刻的评论:“搞了半天,我们一直是在人类写出的烂摊子上盖软件。”
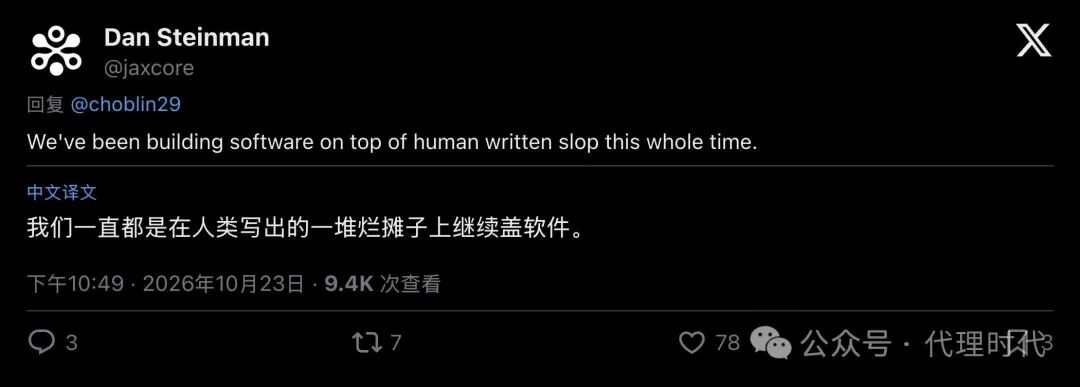
▲ 社区高赞评论一针见血:人类软件的地基本来就建在“历史烂摊子”之上
这就是整场风暴的底层真相:“复杂度护城河”彻底消失了。
祖传代码里的缺陷长期隐匿,人类有限的精力难以逐一排查。在几百万行底层代码里徒手找洞太慢太贵,“复杂”本身就成了天然防弹衣。如今大模型拥有无限的耐心,24小时不眨眼地翻旧账。商业巨头们“搭便车”使用开源软件二十年攒下的延期维护账单,正在被AI强行压缩进一两年内集中清算。
当然,警报翻倍不等于全网沦陷curl创始人Daniel Stenberg就冷静提醒,AI挖出的不少漏洞路数刁钻,黑客未必容易武器化;同时我们也得看清,Prince高呼危机时,他执掌的Cloudflare恰恰也是卖防护盾牌的受益方。
但Prince有个比喻无比精准:这就像清理鬼屋里的怪物。推门撞见怪物很吓人,可把怪物继续锁在门后假装无事发生,只会更糟。
有年轻网友苦笑,没想过自己的二十多岁会被“矩阵乘法”搞得天天喊天塌。阵痛才刚开始,通宵打补丁也将成为日常;但只有熬过这场迟到二十年的暴力大扫除,互联网才可能换上一副更干净的骨架。

