前端代码资产采集、网站嗅探、备案查询、指纹扫描、泄露扫描、漏洞审计、浏览器辅助与 浏览器扩展工具 ——玄镜 AegisScope
- 2026-10-23 22:49:22
0x01 工具简介
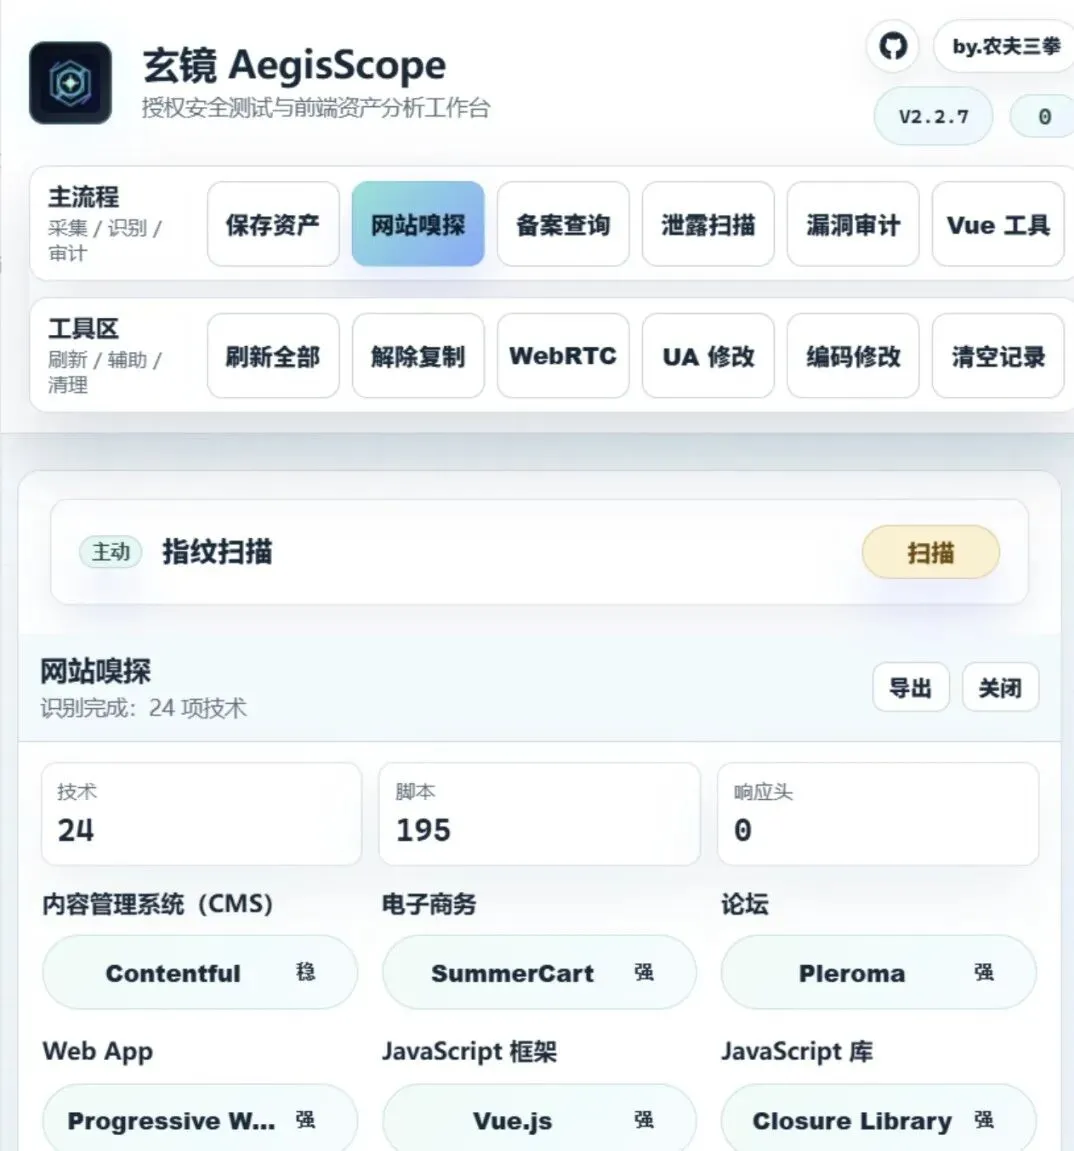
玄镜 AegisScope 是一款面向授权安全测试、SRC 辅助审计和前端资产分析场景的浏览器扩展工具。插件围绕当前访问页面工作,将前端代码资产采集、网站技术嗅探、备案查询、主动指纹扫描、敏感信息泄露扫描、前端漏洞审计、API 批量测试、Vue Router 运行时分析和浏览器辅助能力整合到同一套工作台中。
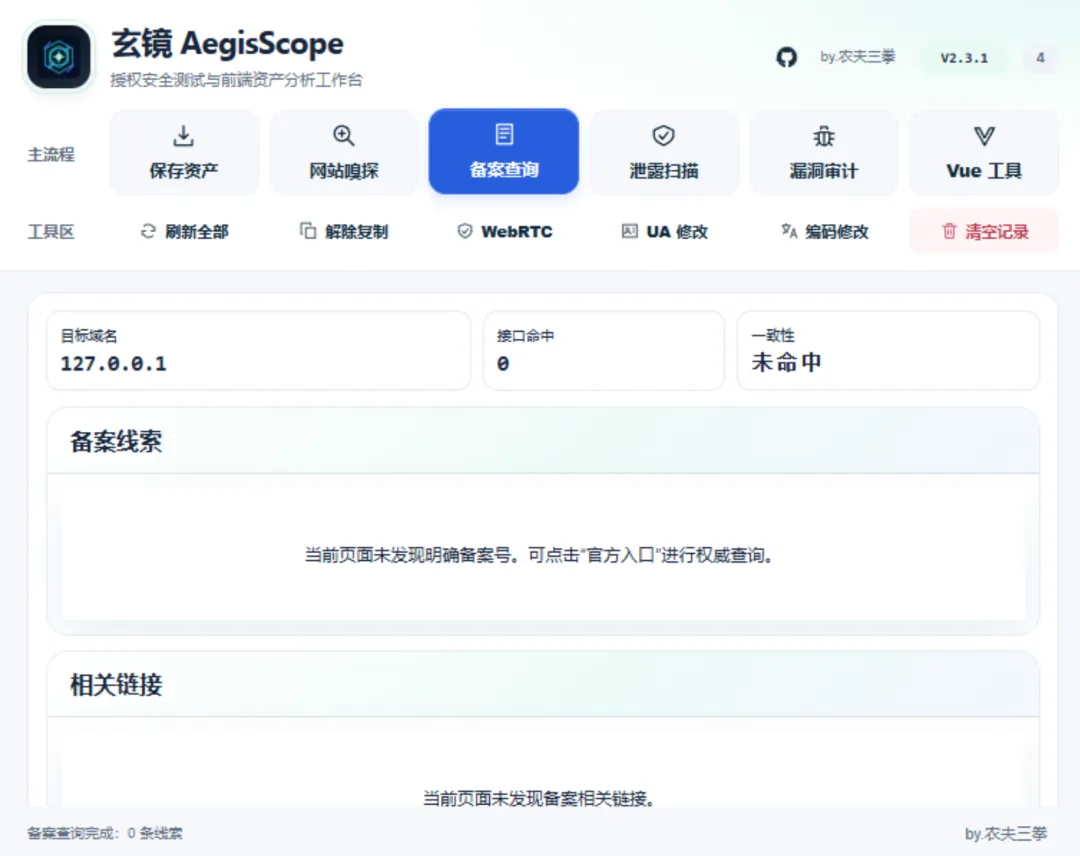
备案查询
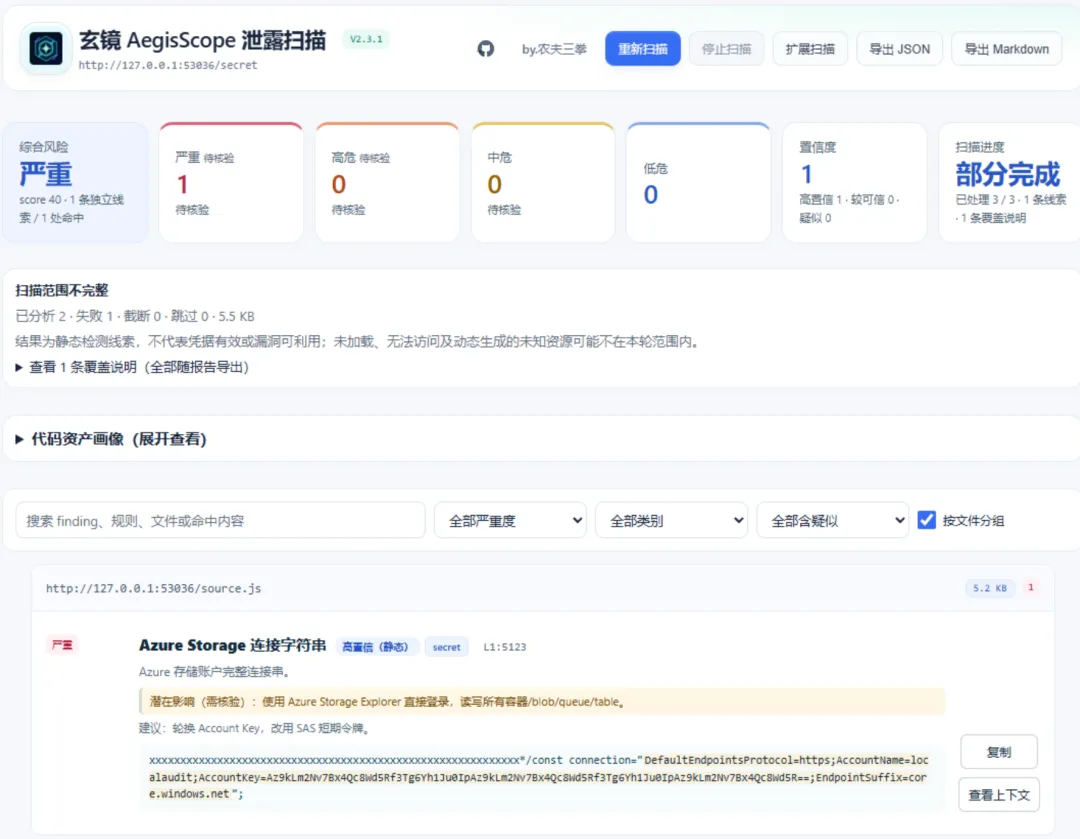
泄露扫描
泄露扫描用于识别前端代码中的敏感信息和不安全写法,例如:
云厂商密钥、平台 Token、Bearer / Basic / Cookie 凭证。
邮箱、手机号、身份证号、银行卡号、公网 IP、内网 IP。
Slack、Discord、企业微信、钉钉、飞书等 Webhook。
硬编码密钥、弱加密算法、危险解码执行。
Webpack、Vite、Next.js、Nuxt 等打包产物和混淆特征。
扫描结果按风险等级排序,高风险内容优先展示。
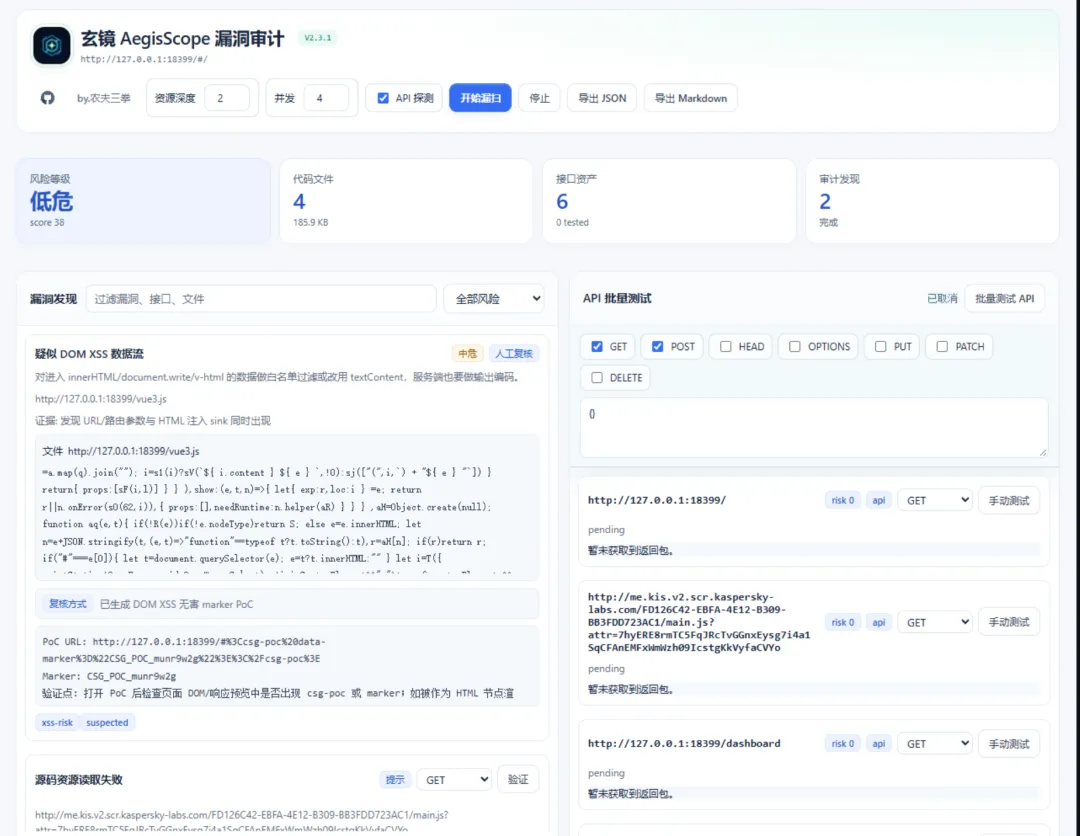
漏洞审计&API 批量测试
漏洞审计会从前端源码和接口线索中提取潜在业务风险,常见方向包括:
未授权接口、敏感接口、接口文档暴露。
前端路由鉴权依赖客户端状态。
IDOR、越权、租户/角色/归属字段可控。
支付、订单、金额、优惠、余额等逻辑参数风险。
DOM XSS、开放重定向、上传校验依赖前端、CSRF、CORS 风险。
可安全自动验证的结果会显示“验证”按钮。需要业务上下文的结果会标记为“人工复核”,避免产生误导。API 批量测试位于漏洞审计模块内。支持 GET、POST、HEAD、OPTIONS、PUT、PATCH、DELETE,也支持自定义请求体、登录态/匿名对比、响应预览和单条接口手动测试。
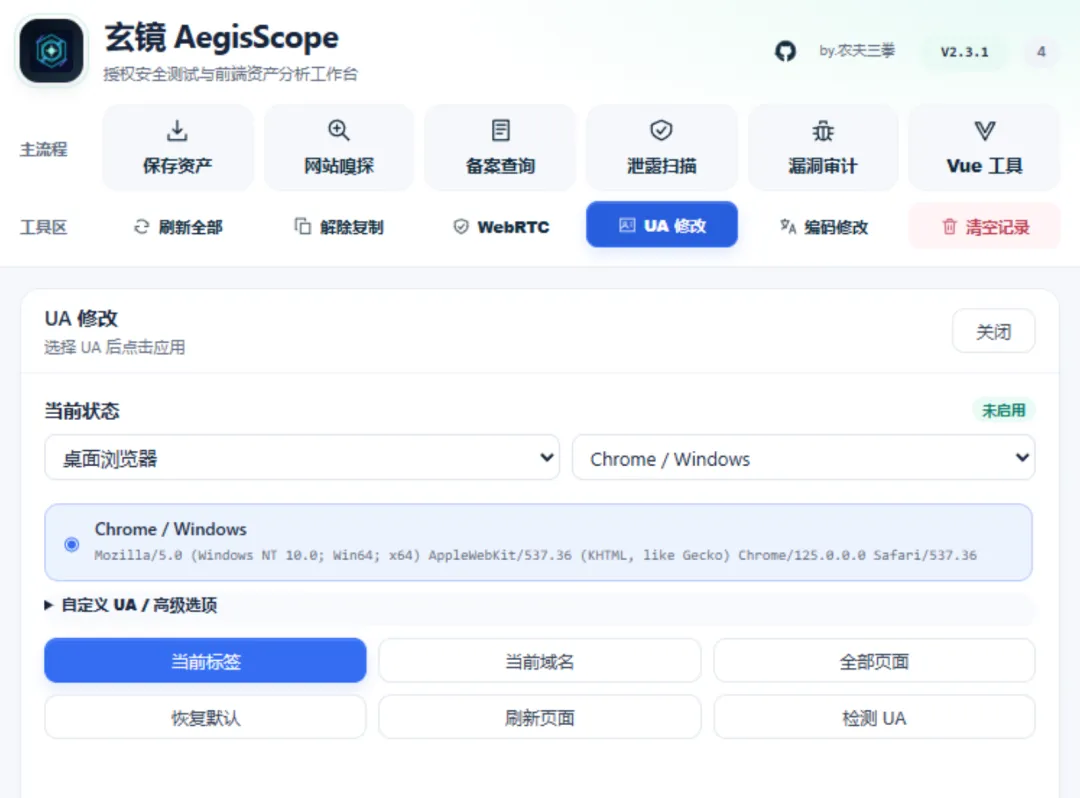
UA修改
UA 修改:用于快速切换当前页面 User-Agent。内置 66 个常用 UA,覆盖桌面浏览器、移动浏览器、App 内置浏览器、微信、支付宝、钉钉、飞书和搜索爬虫等场景。
0x03 下载链接
后台回复:20261007获取下载链接

